Smart working: quando l’attacco ci segue fuori dall’azienda
✍️ Auctor: Redazione 🗓️ 24 Augustus 2026
Siamo tornati nella nostra solita caffetteria, dove spesso teniamo le nostre riunioni di redazione, e sul tavolo ci sono sempre i nostri computer, gli smartphone e le immancabili tazze di caffè.
Nel nostro precedente approfondimento ci eravamo chiesti che cosa sarebbe accaduto se il collega seduto a quel tavolo fosse scivolato, fosse caduto o si fosse fatto male mentre lavorava fuori dai locali aziendali.
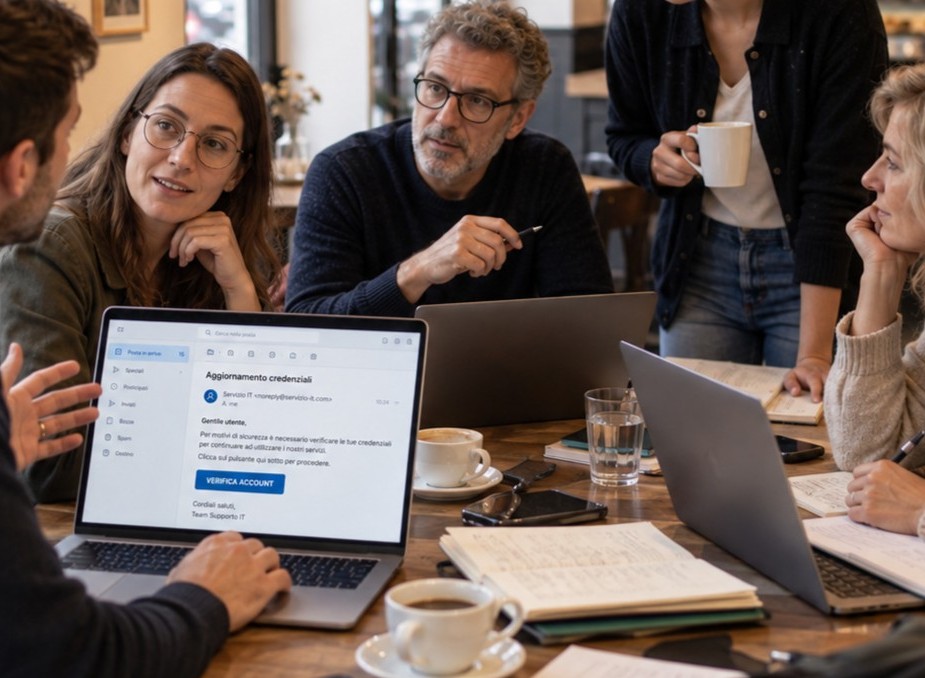
Questa volta non cade nessuno, ma arriva una mail.
Il mittente sembra conosciuto: potrebbe essere Google Drive che chiede una nuova autenticazione, il reparto IT che comunica un aggiornamento, un corriere che segnala una consegna oppure un collega che ha condiviso un documento.
Il nostro collega apre il messaggio, segue il collegamento, inserisce le proprie credenziali.
Poi continua a lavorare.
E potrebbe non essersi accorto che è già successo qualcosa.
Il perimetro si è spostato insieme a noi
Nel precedente articolo la ricerca ci aveva portato a riflettere su come cambia la prevenzione quando il lavoro non coincide più necessariamente con un luogo fisico controllato dall’organizzazione.
Ma insieme al collega non è uscito dall’azienda soltanto il lavoro: sono usciti anche un computer, uno smartphone, delle credenziali, un’identità digitale, l’accesso alla posta elettronica, ai documenti, alle applicazioni e, attraverso questi strumenti, a una parte dei sistemi dell’organizzazione.
Ci siamo quindi posti una nuova domanda:
se il collega può lavorare fuori dal perimetro aziendale, come facciamo a portare con lui anche il sistema che deve proteggerlo?
Il lavoro agile consente di svolgere la prestazione fuori dai locali aziendali, ma questo non significa che il luogo dal quale si lavora sia indifferente rispetto alla sicurezza. Il Protocollo nazionale sul lavoro agile nel settore privato collega espressamente la scelta del luogo alla possibilità di svolgere la prestazione in condizioni di sicurezza e riservatezza, con particolare riferimento ai dati, alle informazioni aziendali e alla connessione con i sistemi dell'organizzazione.
-
Ministero del Lavoro – Protocollo nazionale sul lavoro in modalità agile
Il Protocollo del 7 dicembre 2021 disciplina, tra gli altri aspetti, il luogo di lavoro, gli strumenti utilizzati, la protezione dei dati personali e la riservatezza. L'art. 4 stabilisce che il luogo scelto deve consentire la regolare esecuzione della prestazione in condizioni di sicurezza e riservatezza.
Il punto che ci sembra più interessante è che il lavoro agile non crea uno spazio esterno alle regole di sicurezza dell'organizzazione. Se il collega può lavorare in luoghi differenti, l'azienda deve interrogarsi anche sulla compatibilità di quei luoghi con le informazioni trattate, gli strumenti utilizzati e gli accessi ai sistemi aziendali. La sicurezza, quindi, non può essere progettata dando per scontato che il lavoro avvenga sempre all'interno di un ambiente controllato.
Non è semplicemente un computer che sta lavorando in una caffetteria
Per molto tempo abbiamo rappresentato la sicurezza informatica attraverso un’immagine abbastanza intuitiva: da una parte l’azienda, con la propria rete, i server, i dispositivi amministrati, gli accessi e il firewall, e dall’altra Internet.
Tra i due mondi esisteva un perimetro da difendere.
Quel modello non è improvvisamente scomparso: cloud, dispositivi mobili, servizi online e lavoro remoto avevano già cominciato a modificarlo da tempo. Lo smart working, però, rende questo cambiamento particolarmente evidente.
Possiamo leggere la posta aziendale da casa, collegarci a una riunione da un hotel, consultare un gestionale attraverso una connessione mobile o aprire un documento aspettando un treno.
Il punto dal quale accediamo all’organizzazione può trovarsi praticamente ovunque.
E questo offre nuove possibilità anche a chi cerca di entrare nell’organizzazione senza averne diritto.
Per superare una difesa non è sempre necessario attaccare direttamente un server o individuare una vulnerabilità particolarmente sofisticata. Può essere molto più semplice rivolgersi a qualcuno che possiede già legittimamente le chiavi della porta.
Quando l’obiettivo diventa la persona
Phishing, smishing, vishing, falsi documenti condivisi, QR code malevoli, richieste di autenticazione fraudolente, furto delle credenziali: potremmo costruire un lungo elenco.
Ma concentrarci sui nomi delle singole tecniche rischierebbe di farci perdere il punto che le accomuna: l’attaccante non deve necessariamente forzare la porta, può cercare di convincere chi possiede le chiavi ad aprirgliela.
Può farlo sfruttando una vulnerabilità tecnica oppure costruendo una situazione nella quale un nostro collega compia, senza rendersene conto, un’azione che gli concede quell’accesso.
Una mail ben costruita non deve necessariamente avere l’aspetto di una truffa: può riprodurre perfettamente un servizio che utilizziamo ogni giorno, arrivare nel momento giusto e chiederci qualcosa che siamo abituati a fare: aprire un documento, confermare un accesso, inserire nuovamente una password.
In quel momento il collega non è necessariamente distratto, imprudente o impreparato: è diventato una componente della superficie di attacco.
Ed è proprio questa constatazione a modificare il modo in cui abbiamo iniziato a guardare il problema.
L'Agenzia dell'Unione europea per la cybersicurezza ha dedicato specifiche indicazioni al lavoro remoto, distinguendo le misure che devono essere predisposte dall'organizzazione dai comportamenti richiesti alle persone. Autenticazione multifattore, dispositivi aziendali aggiornati, connessioni sicure, cifratura, gestione degli incidenti e attenzione ai tentativi di phishing fanno parte dello stesso sistema di protezione.
-
ENISA – Tips for cybersecurity when working from home
Indicazioni specificamente dedicate al lavoro remoto, rivolte sia alle organizzazioni sia alle persone: accessi protetti, autenticazione multifattore, dispositivi aziendali, aggiornamenti, reti sicure, gestione degli incidenti e riconoscimento dei tentativi di phishing. -
ENISA – Cyber Hygiene
Raccolta aggiornata delle principali pratiche di igiene informatica: protezione delle credenziali, autenticazione a più fattori, aggiornamenti, backup, sicurezza delle reti, attenzione a messaggi e collegamenti e formazione delle persone.
Le indicazioni ENISA mostrano bene perché non sia sufficiente chiedere al collega di "stare attento". La persona è una componente del sistema di difesa, ma deve poter contare su dispositivi, accessi, procedure e strumenti progettati dall'organizzazione. La formazione riduce il rischio di errore; l'architettura della sicurezza deve fare in modo che un singolo errore non si trasformi automaticamente in una compromissione dell'intero sistema.
Se la sicurezza dipende dai corsi fatti fare ai lavoratori, l’abbiamo progettata proprio male!
Naturalmente i corsi servono. Imparare a riconoscere una comunicazione anomala, sapere come comportarsi davanti a una richiesta sospetta e conoscere i principali meccanismi del social engineering riduce la probabilità che un attacco abbia successo.
Ma la formazione può ridurre la probabilità dell’errore, non può garantirci che quell’errore non avverrà mai.
E se qualcuno sta deliberatamente cercando di ingannare una persona, possiamo davvero costruire tutta la nostra sicurezza sull’ipotesi che quella persona non sbaglierà?
Torniamo alla mail della caffetteria, immaginiamo che il nostro collega abbia effettivamente inserito le proprie credenziali in una pagina falsa: l’errore è avvenuto.
Che cosa succede adesso?
- Quella password è sufficiente per entrare?
- Esiste un secondo fattore di autenticazione?
- L’accesso da un dispositivo sconosciuto genera un controllo?
- L’account consente di accedere soltanto alle informazioni necessarie oppure apre una parte molto più ampia dell’organizzazione?
- Esiste una procedura semplice per segnalare immediatamente ciò che è successo?
Sono domande che spostano rapidamente il problema: non stiamo più cercando soltanto di capire perché il collega abbia sbagliato, stiamo cercando di capire che cosa avevamo progettato che intervenisse dopo quell’errore.
La formazione serve a ridurre la probabilità che l’errore avvenga.
La qualità della progettazione della protezione si vede da ciò che succede quando, nonostante tutto, l’errore avviene.
Ed è qui che la cybersecurity smette di essere soltanto una questione tecnologica e diventa progettazione dell’organizzazione.
Un errore umano non dovrebbe diventare automaticamente una crisi
Partiamo da un fatto poco comodo: l’errore umano esiste e continuerà a esistere.
La domanda, a questo punto, non è più soltanto come impedire che qualcuno clicchi sul collegamento sbagliato, è un’altra:
quanto danno può fare un singolo errore prima che il sistema riesca a fermarlo?
Se basta che un collega inserisca una password in una pagina falsa perché qualcuno possa accedere alla posta elettronica, ai documenti condivisi e magari anche ad applicazioni aziendali, il problema non è più soltanto quel clic: è tutto ciò che quel clic ha reso possibile.
È qui che il concetto di sicurezza cambia prospettiva.
Autenticazioni più robuste, accessi limitati a ciò che serve realmente, dispositivi gestiti, capacità di riconoscere comportamenti anomali e rapidità di intervento hanno certamente una dimensione tecnica.
Ma la domanda che li precede è organizzativa: quante barriere abbiamo ancora dopo che la prima è stata superata?
Non stiamo parlando di costruire una fortezza nella quale nessuno riuscirà mai a entrare, stiamo parlando di evitare che una porta aperta per errore dia automaticamente accesso a tutto l’edificio.
La sicurezza deve quindi avere valore anche quando qualcosa è già andato storto: nella capacità di limitare la propagazione dell’attacco, riconoscere ciò che sta accadendo e consentire all’organizzazione di reagire.
Ed è qui che accanto alla protezione compare un altro concetto: la resilienza.
Un’organizzazione sicura non è quella che presume che nessuno sbaglierà mai, è quella che ha progettato il proprio sistema sapendo che qualcuno, prima o poi, sbaglierà.
La Direttiva NIS2 rappresenta bene l'evoluzione della cybersecurity da problema prevalentemente tecnico a tema di organizzazione e governance. Le misure previste riguardano non soltanto la protezione dei sistemi, ma anche la gestione degli incidenti, la continuità operativa, la sicurezza degli accessi, la gestione degli asset, la formazione e il fattore umano.
-
Unione europea – Direttiva (UE) 2022/2555, NIS2
Il testo ufficiale della Direttiva europea. L'art. 21 disciplina le misure di gestione dei rischi di cibersicurezza e comprende, tra gli altri elementi, gestione degli incidenti, continuità operativa, cyber hygiene, formazione, controllo degli accessi, gestione degli asset e autenticazione multifattore. -
Decreto legislativo 4 settembre 2024, n. 138 – Recepimento della Direttiva NIS2
Il provvedimento con cui l'Italia ha recepito la Direttiva NIS2, definendo il quadro nazionale e gli obblighi applicabili ai soggetti che rientrano nel suo campo di applicazione.
NIS2 non si applica indistintamente a tutte le organizzazioni e non deve quindi essere presentata come una norma generale sul lavoro agile. Ci interessa però per ciò che mostra: la cybersecurity viene affrontata come un processo di gestione del rischio che coinvolge tecnologia, procedure, persone e responsabilità organizzative. È la stessa prospettiva che emerge dalla nostra ricerca: quando il lavoro si distribuisce fuori dal perimetro aziendale, anche la protezione deve essere progettata come un sistema distribuito.
E se il computer viene rubato?
Torniamo ancora una volta nella nostra caffetteria: questa volta non arriva nessuna mail e nessuno clicca sul collegamento sbagliato, dopo la sua pausa il nostro collega esce tranquillamente con il computer nella borsa.
E qualcuno gliela ruba.
Può accadere per strada, in una stazione, in un parcheggio, qualcuno può rompere il finestrino di un’auto, sottrarre una borsa o strapparla direttamente dalle mani. Non c’è necessariamente un errore da cercare.
È semplicemente accaduto qualcosa che nella vita reale purtroppo accade, e anche sovente.
E anche questo impatta sulla cybersecurity.
A quel punto la domanda non è più come sia stato perso o sottratto il computer, la domanda è: che cosa può fare chi adesso lo possiede?
Se il dispositivo è cifrato, l’accesso è protetto e l’organizzazione può intervenire rapidamente sulle credenziali e sugli account collegati, abbiamo un incidente da gestire.
Se invece accendere quel computer significa poter aprire posta elettronica, documenti e applicazioni aziendali, lo stesso furto assume una dimensione completamente diversa.
Ed è proprio questo il punto:
la sicurezza non può dipendere dal fatto che un dispositivo non venga mai perso, rubato o sottratto: deve essere progettata sapendo che prima o poi potrebbe accadere.
Ancora una volta non stiamo parlando di costruire un mondo nel quale gli incidenti non esistono, stiamo cercando di capire se abbiamo costruito un’organizzazione nella quale un incidente non conceda automaticamente a chi lo provoca o ne approfitta l’accesso alle informazioni dell’azienda.
Il lavoratore non può essere l’unica linea di difesa
Quando si parla di cybersecurity viene spesso utilizzata l’espressione Human Firewall.
L’immagine è efficace: una persona preparata può riconoscere un tentativo di attacco che una protezione tecnologica non ha intercettato, ma diventa pericolosa se ci porta a pensare che, alla fine, tutto dipenda dalla capacità del singolo di non sbagliare.
Se una mail fraudolenta supera i sistemi di protezione, raggiunge il nostro collega e basta un suo clic per aprire la strada ai sistemi aziendali, non possiamo limitarci a domandarci perché quella persona abbia cliccato, dobbiamo domandarci anche perché quel clic riesce a produrre conseguenze così estese.
Lo stesso vale per una password sottratta, per un computer rubato o per qualunque altro incidente abbiamo incontrato lungo questa ricerca; possiamo e dobbiamo formare le persone: ma non possiamo trasformare la formazione in un modo per trasferire su di loro la responsabilità di tenere in piedi l’intero sistema di sicurezza.
Perché il lavoratore deve essere una componente della difesa, non l’unico punto della difesa
La domanda diventa allora: che cosa abbiamo costruito dietro ed intorno a lui?
Tecnologia, regole di accesso, dispositivi protetti, procedure, capacità di rilevare ciò che sta accadendo e possibilità di intervenire quando qualcosa va storto non sono soltanto strumenti tecnici, sono il modo con cui l’organizzazione decide quanto vuole dipendere dall’infallibilità delle persone.
Ed è probabilmente questa la risposta alla domanda dalla quale siamo partiti: quando il lavoro esce dall’azienda, la cybersecurity non può rimanere dentro, deve seguire il collega, la sua identità, il dispositivo che utilizza e gli accessi che gli consentono di lavorare.
Nel precedente approfondimento avevamo scoperto che non possiamo più costruire la prevenzione dando per scontato il controllo del luogo fisico, ed anche questa volta la ricerca ci porta a una conclusione analoga: non possiamo progettare la cybersecurity dando per scontato il controllo del perimetro aziendale e non possiamo scaricare sul lavoratore la responsabilità di compensarne la perdita.
Perché il luogo cambia, le modalità di accesso cambiano, gli attacchi cambiano, ma la responsabilità di progettare un sistema capace di reggere anche quando qualcosa va storto rimane all’organizzazione.
Una nuova domanda
Come spesso accade quando si affrontano temi complessi, una ricerca porta quasi sempre a nuove domande, ed in questo caso ce n’è una che ci sembra particolarmente interessante.
Fin qui abbiamo ragionato su ciò che può accadere quando qualcuno, dall’esterno, cerca di entrare nell’organizzazione attraverso il collega, i suoi dispositivi o le sue credenziali.
Ma che cosa succede quando, attraverso il collega, qualcosa esce?
Un documento, un’offerta commerciale, un disegno tecnico, un database clienti o una conoscenza riservata possono lasciare il perimetro aziendale per errore, negligenza o anche intenzionalmente.
Quali informazioni devono essere protette, quali misure deve adottare l’organizzazione e dove termina la responsabilità del collega e comincia quella dell’azienda?
Anche a questo tema dedicheremo un futuro approfondimento della Redazione.