Quando la minaccia alle informazioni proviene dall’interno: il caso Biot e come proteggere i segreti aziendali
✍️ Auctor: Gian Luigi Venturin 🗓️ 1 October 2026
Un ufficiale di Marina, cinquemila euro e dei documenti riservati
Il 30 marzo 2021, a Roma, il capitano di fregata della Marina Militare Walter Biot viene arrestato mentre consegna documenti riservati a un funzionario russo in cambio di cinquemila euro. La vicenda conquista rapidamente le prime pagine dei giornali: si parla di spionaggio, di documenti militari, di informazioni riservate e di rapporti tra la Russia e i Paesi dell'Alleanza Atlantica.
Nel gennaio 2024, la Corte d'assise di Roma condanna Biot a vent'anni di reclusione: nelle motivazioni, rese note nell'aprile successivo, i giudici attribuiscono alla sua condotta anche finalità politiche, oltre a quelle economiche; la vicenda è stata oggetto anche di un distinto procedimento davanti alla giustizia militare.
Non è mia intenzione ricostruire il processo, discutere le motivazioni della condanna o esprimere valutazioni sul comportamento dell'ufficiale: chi desidera approfondire la vicenda giudiziaria può trovare, nella didascalia della fotografia, il collegamento a un articolo di RaiNews che ne ripercorre alcuni aspetti.
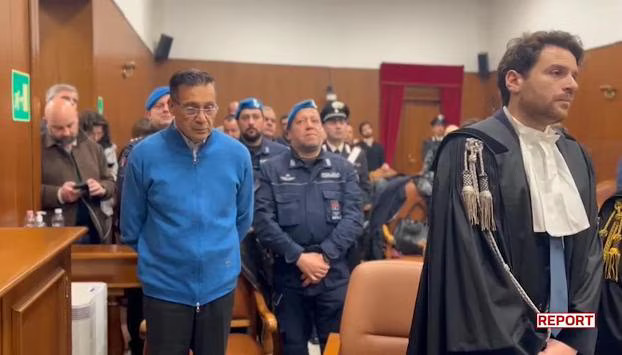
Walter Biot, ufficiale della Marina Militare, durante il procedimento giudiziario per la vicenda di spionaggio a favore della Russia. Per approfondire il caso e le motivazioni della condanna, leggi l'articolo pubblicato da RaiNews il 15 aprile 2024.
A me interessa un aspetto diverso: secondo la ricostruzione giudiziaria, Biot si procurava le informazioni riservate anche fotografando documenti ai quali poteva avere accesso in ragione del proprio incarico.
Non stiamo parlando di un hacker che penetra nei sistemi informatici, di una password rubata o di un virus che riesce a superare un firewall.
Stiamo parlando di una persona che si trova già all'interno dell'organizzazione, che dispone di determinate autorizzazioni e che decide deliberatamente di utilizzare le informazioni per uno scopo diverso da quello per cui gli sono state affidate. Naturalmente un'organizzazione militare presenta caratteristiche, responsabilità e obblighi di segretezza molto differenti da quelli di un'impresa privata, e sarebbe improprio assimilare le due situazioni dal punto di vista giuridico; ma il caso mi offre l'occasione per affrontare un problema che riguarda qualsiasi organizzazione.
Come può un'azienda proteggere il proprio patrimonio informativo quando il rischio non proviene dall'esterno, ma da una persona che ha legittimamente accesso alle informazioni?
E, soprattutto, come può farlo senza trasformare ogni collaboratore in un potenziale sospettato?
Mi fido dei miei vicini, ma chiudo la porta a chiave
C'è una battuta che ogni tanto incontro e che rende molto bene l'idea: “mi fido dei miei vicini di casa, ma quando esco chiudo comunque la porta a chiave”.
Non lo faccio perché ritengo che uno di loro abbia intenzione di entrare in casa mia per rubarmi qualcosa: lo faccio perché chiudere la porta è una normale misura di prudenza, indipendente dal giudizio che esprimo sulle persone che abitano accanto a me.
La fiducia e la protezione non sono in contraddizione.
In azienda, però, qualche volta questo principio sembra diventare più difficile da applicare.
Ho conosciuto organizzazioni nelle quali l'accesso alle informazioni era regolato principalmente dall'abitudine: una persona poteva consultare determinati archivi perché lo aveva sempre fatto, perché aveva ricoperto in passato una certa funzione oppure perché qualcuno, anni prima, le aveva assegnato un'autorizzazione che nessuno aveva più verificato. In altre situazioni, il problema si presentava in modo ancora più semplice: tutti potevano accedere a quasi tutto, perché sembrava il modo più rapido per lavorare.
È comprensibile che un'organizzazione cerchi di rendere agevole la circolazione delle informazioni: condividere conoscenze, documenti e dati è indispensabile per lavorare, prendere decisioni e collaborare.
Ma dobbiamo distinguere due questioni:
- • una cosa è consentire alle persone di disporre delle informazioni necessarie per svolgere le proprie attività;
- • un'altra è rendere accessibile a chiunque l'intero patrimonio informativo dell'impresa.
Un'organizzazione non può funzionare senza fidarsi delle proprie persone, ma non può nemmeno affidare la protezione del proprio patrimonio informativo esclusivamente alla loro fedeltà.
È da questa considerazione che vorrei partire, perché, tornando alla nostra metafora, il caso Biot ci ricorda che talvolta il problema non è qualcuno che cerca di forzare una serratura: il problema è qualcuno che possiede già la chiave.
Abbiamo sempre paura che qualcuno entri, ma che cosa succede quando qualcuno dall'interno porta via le informazioni?
Quando pensiamo alla cybersecurity, immaginiamo frequentemente un attacco proveniente dall'esterno: qualcuno tenta di impossessarsi delle credenziali di un dipendente, introduce un malware, intercetta una comunicazione o cerca di sfruttare una vulnerabilità dei sistemi informatici.
In due precedenti approfondimenti pubblicati qui su Modum Smart Blog (i cui link sono in fondo a quest’articolo) abbiamo affrontato proprio le conseguenze dello spostamento del lavoro ‒ con lo smart working ‒ al di fuori dei locali aziendali.
Abbiamo ragionato sui rischi del phishing, sulle credenziali sottratte e sui dispositivi rubati, arrivando a una conclusione: la sicurezza non può dipendere esclusivamente dalla capacità del lavoratore di evitare errori, un sistema deve essere progettato per contenere le conseguenze anche quando un errore avviene.
Ma in quell'analisi avevamo lasciato aperta una domanda: che cosa succede quando l'informazione esce dall'organizzazione non per un errore, ma perché qualcuno ha deciso di portarla via?
La distinzione è importante: un collega può inviare un documento al destinatario sbagliato, condividere involontariamente una cartella o dimenticare un computer in un luogo pubblico; sono eventi che possono provocare la perdita o la divulgazione di informazioni e che richiedono adeguate misure di prevenzione e protezione.
Ma un'altra persona potrebbe utilizzare intenzionalmente le proprie autorizzazioni per copiare un database, trasferire documenti riservati a un concorrente o appropriarsi di informazioni tecniche e commerciali.
Nel primo caso dobbiamo progettare un sistema che sappia resistere agli errori; nel secondo dobbiamo progettare un sistema che sappia proteggere le informazioni anche quando una persona autorizzata decide deliberatamente di violare le regole.
È ciò che, nel linguaggio della sicurezza informatica, viene generalmente ricondotto alle insider threats, le minacce interne e, quando comporta il trasferimento non autorizzato di informazioni, all'esfiltrazione dei dati.
Non tutte le minacce interne sono intenzionali, e non tutte le perdite di dati costituiscono un'esfiltrazione deliberata, ma è su quest'ultima situazione che voglio concentrare l’attenzione.
Quanto vale ciò che sappiamo?
Immaginiamo una normale azienda industriale: nel suo sistema informativo sono conservati i disegni dei prodotti, le distinte base, le specifiche dei materiali, i cicli produttivi, i costi industriali, i nominativi dei fornitori, le condizioni commerciali, i listini, le offerte e le informazioni sui clienti. Una parte di queste informazioni potrebbe essere accessibile anche all'esterno; un'altra è destinata soltanto alle persone che operano all'interno dell'impresa; un'altra ancora ha un valore particolare proprio perché non è conosciuta dai concorrenti.
Pensiamo, ad esempio, a un'azienda che abbia dedicato anni di lavoro allo sviluppo di un determinato processo produttivo: il vantaggio competitivo potrebbe non derivare da una macchina particolarmente sofisticata, ma dall'insieme delle conoscenze accumulate come parametri di lavorazione, sequenze operative, caratteristiche dei materiali, criteri di regolazione e soluzioni individuate attraverso prove, errori e miglioramenti successivi.
Una parte di questo patrimonio può essere documentata, un'altra risiede nell'esperienza delle persone; e tutto questo possiede un valore economico, anche quando non compare in modo evidente nello stato patrimoniale dell'impresa.
Oppure pensiamo a un responsabile commerciale che disponga dell'intero archivio clienti, delle condizioni riservate praticate, delle marginalità e delle trattative in corso: se quelle informazioni raggiungessero un concorrente, il danno potrebbe essere significativo anche senza la perdita di un solo documento originale, perché chi le riceve potrebbe utilizzarle per formulare offerte più competitive, conoscere in anticipo le strategie dell'azienda o individuare i clienti più interessanti da acquisire.
Quando parliamo di sottrazione delle informazioni, quindi, non stiamo necessariamente parlando della perdita di qualcosa che l'azienda non possiede più.
Un documento digitale può essere copiato e continuare a trovarsi esattamente dove si trovava prima: nessuno si accorge necessariamente che qualcuno ne possiede una copia.
Ed è proprio questa una delle caratteristiche che rende il problema particolarmente insidioso: un macchinario che scompare dal reparto è difficile da non notare, un archivio copiato durante la notte può continuare a funzionare perfettamente il mattino successivo.
Non tutte le informazioni sono uguali
A questo punto, la prima domanda che porrei a un'organizzazione non riguarderebbe i firewall, le password o i sistemi informatici, ma sarebbe: abbiamo identificato le informazioni che vogliamo realmente proteggere? Perché la protezione di un patrimonio comincia dalla sua conoscenza.
Non tutte le informazioni richiedono lo stesso livello di riservatezza: un catalogo commerciale pubblicato sul sito aziendale non è paragonabile a un progetto ancora in fase di sviluppo; un manuale destinato ai clienti non ha la stessa natura di un documento che contiene una strategia di acquisizione societaria.
Classificare le informazioni significa riconoscere queste differenze e stabilire regole coerenti per il loro utilizzo: possiamo distinguere informazioni pubbliche, informazioni destinate all'uso interno, informazioni riservate e documenti la cui divulgazione potrebbe produrre conseguenze particolarmente gravi.
Non è indispensabile che ogni azienda utilizzi gli stessi nomi o costruisca un sistema di classificazione complicato; è invece importante che sappia rispondere ad alcune domande: quali informazioni hanno un valore strategico, dove sono conservate, chi ne è responsabile, chi deve potervi accedere e in quali circostanze possono essere condivise.
Questa esigenza trova anche un preciso riscontro normativo: la disciplina europea e italiana dei segreti commerciali prevede che, per ottenere quella particolare forma di tutela, le informazioni debbano essere segrete, avere valore commerciale proprio in quanto segrete ed essere sottoposte a misure ragionevolmente adeguate a mantenerle tali.
Non basta, quindi, dichiarare che un'informazione è riservata: occorre anche comportarsi coerentemente con quella dichiarazione.
Questo non significa che ogni informazione non classificata possa essere sottratta liberamente: significa che l'impresa che intende avvalersi della specifica protezione dei segreti commerciali deve poter dimostrare, tra le altre condizioni, di avere adottato misure adeguate per conservarne la segretezza. Altre informazioni, pur non possedendo tutti i requisiti del segreto commerciale, possono comunque essere protette da obblighi contrattuali o da differenti disposizioni di legge: è una differenza importante, perché sposta immediatamente l'attenzione sulla qualità dell'organizzazione.
Non tutte le informazioni aziendali costituiscono automaticamente un segreto commerciale.
La Direttiva (UE) 2016/943, recepita in Italia con il D.Lgs. 63/2018, ha rafforzato la tutela delle informazioni riservate e del know-how aziendale, modificando gli articoli 98 e 99 del Codice della proprietà industriale.
L'articolo 98 individua tre condizioni che devono essere contemporaneamente soddisfatte affinché un'informazione rientri nella definizione di segreto commerciale:
Segretezza: l'informazione non deve essere generalmente nota o facilmente accessibile agli operatori del settore.
Valore economico: deve avere valore proprio in quanto segreta.
Misure di protezione: chi ne ha il legittimo controllo deve aver adottato misure ragionevolmente adeguate a mantenerla segreta.
Un disegno tecnico, una formula produttiva, un processo industriale o un insieme di informazioni commerciali possono quindi beneficiare di questa tutela, purché ricorrano i requisiti previsti.
L'articolo 99 riconosce al legittimo detentore il diritto di opporsi all'acquisizione, all'utilizzazione e alla divulgazione abusive dei segreti commerciali, fatte salve le condizioni e le eccezioni previste dall'ordinamento.
-
Codice della proprietà industriale – Articolo 98
Definizione dei segreti commerciali e requisiti necessari per ottenere la relativa tutela giuridica. -
Codice della proprietà industriale – Articolo 99
Tutela contro l'acquisizione, l'utilizzazione e la divulgazione abusive dei segreti commerciali. -
Direttiva (UE) 2016/943
Disciplina europea sulla protezione del know-how riservato e delle informazioni commerciali riservate.
L'aspetto manageriale più importante è che la legge attribuisce rilevanza anche alle misure concretamente adottate dall'organizzazione per mantenere segrete le informazioni.
Non esiste una singola misura obbligatoria valida per qualsiasi impresa: l'adeguatezza delle protezioni deve essere valutata in relazione alla natura delle informazioni e alle circostanze.
La tutela del patrimonio informativo comincia quindi dalle scelte organizzative: conoscere ciò che ha valore, decidere chi può accedervi e adottare misure coerenti per proteggerlo.
Chi possiede le chiavi?
Torniamo nella nostra azienda industriale: un progettista deve consultare determinati disegni tecnici per svolgere il proprio lavoro, è corretto che possa farlo. Ma deve necessariamente poter accedere anche a tutti gli altri progetti sviluppati dall'azienda, alle offerte commerciali, ai contratti dei fornitori e alle informazioni economiche riservate? Probabilmente no.
Eppure, soprattutto nelle organizzazioni cresciute rapidamente o che hanno modificato nel tempo la propria struttura, può accadere che le autorizzazioni informatiche vengano assegnate e poi dimenticate. Una persona cambia ruolo, ma conserva gli accessi precedenti; un responsabile assume nuove funzioni e riceve ulteriori autorizzazioni senza che vengano riesaminate le vecchie; un dipendente partecipa temporaneamente a un progetto e mantiene la possibilità di consultarne gli archivi anche quando il proprio coinvolgimento è terminato.
Il risultato è che, progressivamente, alcune persone possono disporre di un insieme di autorizzazioni molto più ampio di quello realmente necessario.
Esiste un principio della sicurezza informatica che affronta precisamente questo problema: il least privilege, o principio del minimo privilegio: consiste nel concedere a ciascun soggetto soltanto le autorizzazioni necessarie per svolgere le attività che gli sono state affidate.
Il principio è semplice, ma la sua applicazione richiede un lavoro organizzativo che non può essere delegato esclusivamente al reparto informatico.
Chi decide che un responsabile acquisti deve poter consultare un determinato archivio? Chi stabilisce che un progettista non ha più bisogno di accedere a un progetto? Chi comunica al sistema informativo che una persona ha cambiato funzione?
Sono decisioni che appartengono prima di tutto all'organizzazione: ICT può tradurle in autorizzazioni e controlli, ma non può conoscere autonomamente tutte le necessità operative, commerciali e organizzative delle persone.
Questo introduce anche un altro principio: la separazione delle responsabilità.
Quando possibile, alcune operazioni particolarmente delicate possono essere distribuite tra soggetti differenti oppure richiedere approvazioni aggiuntive: non per ostacolare il lavoro, ma per evitare che una sola persona possa compiere indisturbata attività dalle conseguenze particolarmente rilevanti. Naturalmente esistono limiti pratici: in una piccola impresa non sempre è possibile separare ogni funzione, e alcune posizioni richiedono inevitabilmente autorizzazioni molto ampie, ma il principio rimane.
L'autonomia professionale non deve essere confusa con l'accesso indiscriminato a tutte le informazioni dell'organizzazione.
Possiamo impedire che un documento venga portato via?
Fino a questo momento abbiamo parlato soprattutto di autorizzazioni, ma ora torniamo al nostro dipendente infedele.
Immaginiamo che sia autorizzato a consultare un archivio commerciale e che decida di copiarlo per utilizzarlo dopo aver lasciato l'azienda, può farlo in molti modi: potrebbe inviare i documenti a un indirizzo email esterno, caricarli su uno spazio cloud personale, copiarli su una chiavetta USB oppure utilizzare strumenti di condivisione non autorizzati.
È qui che entrano in gioco i sistemi di Data Loss Prevention, generalmente indicati con la sigla DLP. Il loro obiettivo è riconoscere e, quando previsto dalle regole di sicurezza, impedire o segnalare trasferimenti non autorizzati di determinate informazioni.
Un sistema DLP opportunamente configurato può, per esempio, riconoscere un documento classificato come riservato e impedirne l'invio a un destinatario esterno, oppure può bloccare la copia di certe categorie di file su dispositivi rimovibili; in altri casi può consentire l'operazione, registrandola o richiedendo una giustificazione.
Non si tratta di uno strumento che distingue automaticamente una persona onesta da una disonesta: si tratta di un sistema che applica determinate regole ai flussi informativi. E queste regole devono essere definite in funzione delle effettive esigenze dell'organizzazione.
Bloccare indiscriminatamente qualsiasi trasferimento di informazioni potrebbe rendere difficoltoso anche il lavoro legittimo; consentire qualsiasi trasferimento, al contrario, potrebbe esporre l'impresa a rischi difficilmente sostenibili. Ancora una volta, quindi, la tecnologia non elimina la necessità di decidere, la rende operativa.
Ma la DLP non è l'unico strumento disponibile.
Un'organizzazione può proteggere determinati documenti mediante cifratura, limitazioni alla condivisione, sistemi di gestione dei diritti digitali, restrizioni alla stampa o procedure di autorizzazione per l'esportazione di archivi particolarmente sensibili; può inoltre gestire centralmente i dispositivi aziendali, impedire l'utilizzo di determinati supporti esterni e separare gli ambienti nei quali sono conservate le informazioni più critiche. Anche queste misure devono essere valutate in relazione al rischio, alla fattibilità operativa e alle garanzie giuridiche applicabili.
In particolare, quando uno strumento permette anche di ricostruire o controllare l'attività dei lavoratori, occorre valutarne le effettive funzionalità alla luce della normativa applicabile: non tutti i sistemi DLP sono soggetti automaticamente allo stesso regime giuridico, molto dipende da come sono progettati, configurati e utilizzati.
Il punto non è impedire alle persone di lavorare, ma evitare che il normale accesso a un'informazione comporti automaticamente la possibilità di trasferirla ovunque, senza alcuna limitazione.
E qui dobbiamo riconoscere un limite: un dipendente infedele che può leggere un documento potrebbe anche fotografarlo con il proprio telefono; potrebbe ricopiarne il contenuto, trascriverne i dati essenziali oppure comunicare verbalmente informazioni delle quali è venuto a conoscenza; è proprio quanto rende particolarmente significativo, ai nostri fini, il caso Biot.
Non esiste una soluzione informatica capace di impedire in ogni circostanza a una persona di utilizzare impropriamente una conoscenza alla quale ha avuto legittimamente accesso: alcune attività ad alta sensibilità possono richiedere misure fisiche, ambienti controllati, limitazioni all'uso di dispositivi personali e procedure specifiche; ma la loro applicazione deve rimanere proporzionata al rischio e compatibile con il contesto operativo.
La tecnologia può ridurre le possibilità di sottrazione delle informazioni, ma non può garantire l'onestà di chi le utilizza.
Se qualcuno tenta di copiare tutto, ce ne accorgiamo?
C'è una differenza importante tra impedire un'operazione e riconoscere che qualcosa di insolito sta accadendo.
Immaginiamo un commerciale che, per svolgere le proprie attività, consulta normalmente un numero limitato di schede cliente, ed un giorno tenta di esportare l'intero database commerciale: l'operazione potrebbe essere assolutamente legittima, magari perché gli è stata affidata una nuova analisi o perché sta preparando una migrazione informatica; ma potrebbe anche essere il segnale di un tentativo di sottrazione delle informazioni.
Come distinguiamo le due situazioni? La risposta non può essere affidata esclusivamente a un algoritmo.
I sistemi informatici possono registrare determinati eventi, come gli accessi agli archivi, i trasferimenti di dati e alcune operazioni compiute sui documenti; possono inoltre essere configurati per individuare comportamenti anomali rispetto a regole o profili di utilizzo precedentemente definiti. Si parla di registrazione degli eventi, generalmente indicata con il termine logging, e di sistemi di rilevazione delle anomalie. L'utilità è evidente: un'organizzazione può riconoscere eventi che altrimenti passerebbero inosservati, intervenire per ridurre le conseguenze di una violazione e ricostruire ciò che è accaduto.
Ma un'anomalia non è una prova di infedeltà.
Un'esportazione particolarmente ampia, un accesso fuori dall'orario abituale o la consultazione di documenti insoliti possono avere spiegazioni perfettamente legittime: ecco perché i sistemi di rilevazione devono essere accompagnati da processi di valutazione e gestione degli eventi, con responsabilità definite e modalità di intervento proporzionate. Non sarebbe ragionevole trasformare automaticamente ogni segnalazione tecnologica in un'accusa nei confronti di un dipendente.
Ed è qui che incontriamo una questione particolarmente delicata:
se l'azienda può registrare determinate operazioni per proteggere i propri dati, fino a che punto può utilizzare quelle registrazioni per controllare il comportamento delle persone?
La risposta non dipende soltanto dalla tecnologia, dipende anche dalla legge.
Proteggere l'azienda non significa poter sorvegliare chiunque
Quando affrontiamo il tema della protezione delle informazioni aziendali, è abbastanza naturale concentrarci su ciò che può essere sottratto; ma un'azienda è fatta di persone, e anche queste hanno diritti che devono essere rispettati. Un imprenditore può avere ottime ragioni per voler proteggere i propri disegni tecnici, il database clienti o le condizioni commerciali riservate: questo, però, non significa che possa leggere indiscriminatamente la corrispondenza dei dipendenti, registrare ogni loro attività al computer o ricostruire sistematicamente tutto ciò che fanno durante la giornata lavorativa.
In Italia esiste una disposizione che assume particolare importanza in questo contesto: l'articolo 4 dello Statuto dei lavoratori. La norma disciplina l'utilizzo degli impianti audiovisivi e degli altri strumenti dai quali possa derivare anche la possibilità di controllare a distanza l'attività dei lavoratori. Fra le esigenze che possono giustificare l'impiego di questi strumenti compare espressamente la tutela del patrimonio aziendale.
È un aspetto importante: il legislatore riconosce che proteggere il patrimonio dell'impresa è un'esigenza legittima.
Ma questa finalità non consente di ignorare le garanzie previste dalla norma. Per gli strumenti che ricadono nel primo comma dell'articolo 4 è previsto, secondo i casi, un accordo sindacale oppure un'autorizzazione dell'Ispettorato nazionale del lavoro. La stessa disposizione prevede un regime differente per gli strumenti utilizzati dal lavoratore per svolgere la prestazione e per quelli destinati alla registrazione degli accessi e delle presenze. Attenzione, però: il semplice fatto che un programma sia installato sul computer utilizzato per lavorare non significa automaticamente che ogni sua funzione di controllo possa essere utilizzata senza ulteriori verifiche.
Occorre considerare le caratteristiche concrete dello strumento, le informazioni che raccoglie e le finalità per le quali viene impiegato.
Anche l'eventuale utilizzo delle informazioni raccolte nell'ambito del rapporto di lavoro è sottoposto a condizioni, fra cui l'adeguata informazione del lavoratore e il rispetto della normativa sulla protezione dei dati personali, come previsto dal terzo comma dell'articolo 4.
Non voglio entrare nell'analisi giuridica di tutte queste situazioni, che richiederebbe un approfondimento specialistico, mi interessa invece far emergere un principio:
un'azienda deve poter proteggere il proprio patrimonio informativo, ma deve progettare i sistemi di protezione in modo da rispettare anche i diritti delle persone.
E questo significa che la scelta degli strumenti non può essere lasciata esclusivamente a chi li acquista o li configura: serve una valutazione che coinvolga le responsabilità aziendali competenti, comprese quelle informatiche, organizzative, giuslavoristiche e relative alla protezione dei dati personali.
L'articolo 4 della Legge 20 maggio 1970, n. 300, lo Statuto dei lavoratori, disciplina gli strumenti dai quali può derivare anche la possibilità di controllo a distanza dell'attività dei dipendenti.
La norma, nella formulazione vigente, riconosce espressamente la tutela del patrimonio aziendale tra le finalità che possono giustificare l'impiego di tali strumenti, accanto alle esigenze organizzative e produttive e alla sicurezza del lavoro.
Ma stabilisce anche precise garanzie.
Il primo comma prevede, per gli strumenti che ricadono nel suo ambito, un accordo collettivo con le rappresentanze sindacali oppure, in mancanza, un'autorizzazione dell'Ispettorato nazionale del lavoro.
Il secondo comma esclude da questo specifico regime gli strumenti utilizzati dal lavoratore per svolgere la propria prestazione e quelli di registrazione degli accessi e delle presenze.
L'esclusione non è però generalizzata: occorre valutare le caratteristiche e le funzioni effettive dello strumento. Un software destinato anche a monitorare sistematicamente le attività dei dipendenti non diventa automaticamente esente dalle garanzie del primo comma soltanto perché installato su un computer di lavoro.
Il terzo comma stabilisce inoltre condizioni per l'utilizzo delle informazioni raccolte nell'ambito del rapporto di lavoro, tra cui l'adeguata informazione dei dipendenti sulle modalità di utilizzo degli strumenti e sui controlli, oltre al rispetto della disciplina sulla protezione dei dati personali.
-
Legge 300/1970 – Articolo 4, Statuto dei lavoratori
Disciplina degli impianti audiovisivi e degli altri strumenti dai quali può derivare il controllo a distanza dell'attività dei lavoratori. Il testo distingue strumenti soggetti ad accordo o autorizzazione, strumenti utilizzati per rendere la prestazione e condizioni di utilizzo delle informazioni raccolte.
La tutela del patrimonio informativo è una finalità legittima, ma non costituisce un'autorizzazione generale alla sorveglianza dei lavoratori.
Anche gli strumenti di cybersecurity devono essere valutati in relazione alle loro funzionalità concrete. Non tutti i sistemi di Data Loss Prevention o di registrazione degli eventi sono automaticamente soggetti allo stesso regime giuridico.
Proteggere le informazioni aziendali e rispettare i diritti dei lavoratori non sono obiettivi alternativi: devono essere considerati contemporaneamente nella progettazione del sistema di sicurezza.
Il computer è dell'azienda, ma questo non significa che tutto sia consentito
Prendiamo una situazione piuttosto comune, un dipendente utilizza un computer aziendale e una casella di posta elettronica assegnatagli dall'impresa: il computer appartiene all'azienda, l'abbonamento al servizio email è pagato dall'azienda, anche i documenti che il dipendente elabora possono appartenere all'organizzazione.
Potremmo allora pensare che il datore di lavoro abbia il diritto di controllare liberamente tutto ciò che si trova su quel dispositivo o transita attraverso quella casella, ma non è così: la proprietà dello strumento non elimina le garanzie previste per la riservatezza della corrispondenza e per la protezione dei dati personali.
Negli ultimi anni il Garante per la protezione dei dati personali è intervenuto più volte sulle modalità di utilizzo degli strumenti informatici in ambito lavorativo, in particolare sulla raccolta e sulla conservazione delle informazioni relative alla posta elettronica. Un documento di indirizzo del giugno 2024 affronta proprio il trattamento dei cosiddetti metadati della posta elettronica.
Non stiamo necessariamente parlando del contenuto di un messaggio, ma di informazioni che possono comprendere mittente, destinatario, orario di invio, dimensione del messaggio e altri elementi tecnici: anche questi dati, se raccolti sistematicamente e conservati per periodi estesi, possono consentire di ricostruire una parte significativa dell'attività di una persona.
Il Garante ha fornito indicazioni specifiche sulla conservazione dei metadati necessari al funzionamento delle infrastrutture di posta elettronica: si tratta, però, di indicazioni riferite a un preciso contesto, che non possono essere estese automaticamente a qualsiasi tipologia di log informatico o sistema aziendale.
È interessante osservare che il problema può nascere anche senza una precisa volontà del datore di lavoro di sorvegliare i dipendenti: alcuni servizi informatici, infatti, possono raccogliere e conservare automaticamente grandi quantità di informazioni; l'impresa potrebbe quindi ritrovarsi a trattare dati dei quali non aveva pienamente valutato la natura, le finalità o i tempi di conservazione.
Tutto questo comporta una responsabilità organizzativa, in quanto non basta domandare al fornitore se il sistema è sicuro: bisogna anche comprendere quali dati raccoglie, per quanto tempo li conserva, chi può consultarli e a quali condizioni. In determinate circostanze occorre valutare preventivamente l'impatto del trattamento sui diritti e sulle libertà delle persone, oltre alla disciplina applicabile ai controlli a distanza.
La cybersecurity non può diventare una giustificazione generica per raccogliere qualsiasi informazione sui lavoratori.
Ma vale anche il principio complementare: proteggere la riservatezza dei dipendenti non significa rinunciare a misure di sicurezza necessarie e legittime: il problema manageriale consiste nel progettare un equilibrio sostenibile fra queste due esigenze.
Il Regolamento (UE) 2016/679, conosciuto come GDPR, richiede alle organizzazioni di adottare misure tecniche e organizzative adeguate per la protezione dei dati personali.
L'articolo 32 fa espresso riferimento alla sicurezza del trattamento, considerando anche il rischio di divulgazione o accesso non autorizzato ai dati.
Ma i sistemi utilizzati per proteggere le informazioni possono a loro volta raccogliere dati personali dei lavoratori.
Per questa ragione devono essere rispettati, fra gli altri, i principi di liceità, trasparenza, limitazione delle finalità, minimizzazione dei dati e limitazione della conservazione.
Un esempio concreto riguarda la posta elettronica aziendale.
Con il documento di indirizzo del 6 giugno 2024, il Garante per la protezione dei dati personali ha affrontato il problema dei metadati generati dai sistemi di posta elettronica: informazioni tecniche relative alle comunicazioni, come indirizzi dei mittenti e dei destinatari, orari e altri elementi registrati dai sistemi.
La raccolta e la conservazione sistematica di questi dati possono consentire di ricostruire aspetti dell'attività dei lavoratori, anche senza leggere il contenuto dei messaggi.
Il Garante indica, per i soli metadati necessari ad assicurare il funzionamento delle infrastrutture della posta elettronica, un periodo ordinariamente limitato a pochi giorni e, a titolo orientativo, non superiore a 21 giorni nel quadro dell'articolo 4, comma 2, dello Statuto dei lavoratori.
Una conservazione più estesa non è automaticamente vietata, ma richiede specifiche giustificazioni e la verifica delle condizioni e delle garanzie applicabili.
Il limite dei 21 giorni non è una regola generale valida per qualsiasi log informatico o archivio aziendale.
-
Regolamento (UE) 2016/679 – GDPR
In particolare articoli 5, 6, 32, 35 e 88: principi del trattamento, basi giuridiche, sicurezza, valutazione d'impatto e trattamento dei dati nel contesto lavorativo. -
Garante Privacy – Documento di indirizzo del 6 giugno 2024
Programmi e servizi informatici di gestione della posta elettronica nel contesto lavorativo e trattamento dei metadati. Indicazioni sulle condizioni di raccolta e conservazione. -
Garante Privacy – Approfondimenti sulla posta elettronica
Documentazione istituzionale e provvedimenti dedicati alla gestione della corrispondenza elettronica e alla protezione dei dati personali.
L'impresa deve conoscere non soltanto quali informazioni protegge, ma anche quali dati vengono raccolti dai sistemi adottati per proteggerle.
Non basta domandare al fornitore se un sistema informatico è sicuro: occorre sapere quali informazioni registra, per quanto tempo vengono conservate, chi può consultarle e a quali condizioni.
La cybersecurity non può diventare una giustificazione generica per raccogliere qualsiasi informazione sui lavoratori. La protezione dei dati aziendali deve essere progettata insieme alla protezione dei diritti delle persone.
Se dobbiamo proteggere i dati, come proteggiamo i lavoratori dai sistemi che proteggono l'azienda?
A prima vista potremmo trovarci davanti a una contraddizione: da una parte la normativa sulla protezione dei dati personali richiede alle aziende di adottare misure tecniche e organizzative adeguate a prevenire accessi, perdite o divulgazioni non autorizzate; dall'altra, quella stessa normativa impone limiti alla raccolta e all'utilizzo dei dati personali dei lavoratori.
Come possiamo soddisfare entrambe le esigenze? In realtà non si tratta di una contraddizione, si tratta di due responsabilità che devono essere considerate contemporaneamente.
Immaginiamo che la nostra azienda conservi informazioni personali relative ai clienti, ai dipendenti o ai fornitori: queste informazioni devono essere protette non soltanto dagli attacchi informatici esterni, ma anche da accessi o divulgazioni illecite che potrebbero essere effettuati da persone interne all'organizzazione; è quanto richiede, secondo una logica basata sulla valutazione dei rischi, l'articolo 32 del GDPR. Ma se decidiamo di installare un sistema capace di registrare sistematicamente le attività informatiche dei lavoratori, anche quel sistema effettua un trattamento di dati personali e deve rispettare le disposizioni applicabili.
La sicurezza, quindi, non può essere progettata considerando soltanto il patrimonio informativo da difendere, ma deve considerare anche le informazioni che vengono raccolte durante l'attività di protezione; è un concetto che può apparire complicato, ma che diventa abbastanza chiaro con un esempio: un sistema che segnala un tentativo di trasferire un documento riservato verso una destinazione non autorizzata può essere molto utile; ma un sistema che registra indiscriminatamente tutte le comunicazioni di tutti i dipendenti, senza adeguate finalità, garanzie e limitazioni, pone problemi ben diversi.
Non è necessario sapere tutto ciò che fanno le persone per progettare un'organizzazione capace di proteggere le proprie informazioni.
Occorre sapere quali eventi sono rilevanti per la sicurezza, quali controlli sono giustificati e come gestirli nel rispetto delle regole.
La NIS2 e una responsabilità che non può essere delegata all'informatica
C'è un ulteriore elemento che merita attenzione, perchè negli ultimi anni la normativa europea ha progressivamente rafforzato il ruolo della governance nella sicurezza informatica: la Direttiva NIS2, recepita in Italia con il Decreto legislativo 138/2024, rappresenta un esempio significativo di questo orientamento.
Non è una norma applicabile indistintamente a tutte le aziende, ed il suo campo di applicazione dipende dai settori, dalle caratteristiche delle organizzazioni e dagli altri criteri previsti dalla disciplina; ma il principio che esprime è interessante anche per chi non rientra direttamente negli obblighi NIS2: la sicurezza informatica non viene considerata soltanto una questione tecnica.
Fra le misure previste compaiono la gestione dei rischi, la sicurezza delle risorse umane, le politiche di controllo degli accessi, la gestione delle risorse informatiche e la formazione. La direttiva attribuisce inoltre agli organi di amministrazione e direttivi dei soggetti interessati precise responsabilità nella governance della cybersecurity, recepite nell'ordinamento italiano secondo le disposizioni applicabili.
Questo approccio modifica il modo nel quale possiamo affrontare il problema dell'esfiltrazione delle informazioni: non basta disporre di strumenti tecnologici, ma occorre sapere chi decide le politiche di accesso, chi approva le misure di sicurezza, chi valuta i rischi, chi verifica che le regole vengano applicate e chi interviene quando emerge un problema. E, soprattutto, occorre che queste responsabilità siano riconosciute e sostenute dalla Direzione aziendale.
La sicurezza delle informazioni non può essere affidata interamente al responsabile ICT, perché molte delle decisioni necessarie non sono solo decisioni informatiche, sono decisioni organizzative.
La Direttiva (UE) 2022/2555, conosciuta come NIS2, è stata recepita in Italia con il D.Lgs. 4 settembre 2024, n. 138.
La disciplina si applica ai soggetti che rientrano nel suo campo di applicazione, individuati secondo criteri che comprendono settori di attività, dimensioni e altre condizioni previste dalla legge.
Non tutte le imprese italiane sono automaticamente soggette agli obblighi NIS2.
Per i soggetti essenziali e importanti interessati, la normativa stabilisce obblighi di governance e di gestione dei rischi per la sicurezza informatica.
L'articolo 20 della direttiva attribuisce agli organi di gestione responsabilità nell'approvazione e nella supervisione delle misure di cybersecurity. Il recepimento italiano disciplina questi aspetti, in particolare, all'articolo 23 del D.Lgs. 138/2024.
L'articolo 21 della direttiva comprende tra le misure di gestione del rischio anche la sicurezza delle risorse umane, le politiche di controllo degli accessi e la gestione degli asset, insieme alla gestione degli incidenti, alla formazione e ad altre misure organizzative e tecnologiche.
Il principio che emerge è particolarmente significativo: i rischi informatici non possono essere affrontati esclusivamente attraverso l'acquisto di sistemi di protezione.
-
Direttiva (UE) 2022/2555 – NIS2
In particolare articoli 20 e 21: governance della cybersecurity, misure per la gestione dei rischi, sicurezza delle risorse umane, accessi e formazione. -
D.Lgs. 138/2024 – Recepimento italiano della NIS2
In particolare articoli 23 e 24, relativi alle responsabilità degli organi di amministrazione e direttivi e agli obblighi in materia di gestione dei rischi. -
Regolamento di esecuzione (UE) 2024/2690
Prescrizioni tecniche e metodologiche applicabili a determinate categorie di soggetti NIS2, con indicazioni anche sulla gestione degli accessi e sulle misure di sicurezza.
Le disposizioni NIS2 mostrano perché la sicurezza informatica non possa essere considerata esclusivamente una responsabilità del reparto IT.
Richiede decisioni organizzative, responsabilità definite, politiche di gestione degli accessi e coinvolgimento della Direzione aziendale.
Gli obblighi giuridici riguardano i soggetti ai quali la normativa si applica, ma il principio manageriale è più generale.
La protezione delle informazioni è una componente del governo dell'organizzazione: la tecnologia mette in pratica decisioni che devono essere assunte e sostenute dal management.
Quando una persona lascia l'azienda, che cosa porta con sé?
Vorrei ora affrontare anche una situazione molto più frequente dello spionaggio internazionale, ovvero un dipendente decide di cambiare lavoro.
Può trattarsi di un commerciale che passa a un concorrente, di un progettista che trova una nuova opportunità professionale, di un dirigente che conclude il proprio rapporto di lavoro oppure di un tecnico che decide di avviare un'attività autonoma. È una situazione assolutamente normale: le persone cambiano lavoro, e con loro si spostano esperienze, competenze, conoscenze e capacità professionali.
Questo movimento contribuisce alla circolazione delle competenze e al funzionamento del mercato del lavoro, ma fa nascere una domanda: dove termina la legittima possibilità di utilizzare le proprie conoscenze e comincia la sottrazione di informazioni riservate appartenenti all'impresa?
Immaginiamo un progettista che abbia lavorato per anni allo sviluppo di un particolare prodotto: nel corso del tempo ha imparato a utilizzare strumenti, risolvere problemi, scegliere materiali e individuare soluzioni tecniche; quando cambia azienda, non possiamo pretendere che dimentichi ciò che ha imparato; le sue competenze professionali rimangono parte del suo patrimonio personale. Diverso sarebbe il caso in cui decidesse di copiare e portare con sé l'intero archivio dei disegni riservati, le specifiche di prodotti non ancora commercializzati o documentazione tecnica protetta.
Questa distinzione trova riscontro anche nella disciplina europea dei segreti commerciali, che tutela le informazioni riservate senza voler impedire ai lavoratori di utilizzare le esperienze e le competenze onestamente acquisite durante la propria carriera.
Non è soltanto una considerazione di buon senso: è un principio che il legislatore europeo ha voluto riconoscere espressamente.
L'articolo 1, paragrafo 3, della Direttiva (UE) 2016/943 chiarisce infatti che la tutela dei segreti commerciali non deve diventare uno strumento per limitare ingiustificatamente la mobilità dei lavoratori o impedire loro di utilizzare le esperienze e le competenze acquisite onestamente nel normale svolgimento del lavoro.
Proteggere il patrimonio informativo dell'impresa non significa pretendere di possedere anche il patrimonio professionale delle persone che vi lavorano.
Ma significa evitare che la legittima mobilità professionale diventi l'occasione per appropriarsi di documenti o informazioni la cui acquisizione, utilizzazione o divulgazione non è autorizzata.
Come si affronta concretamente questa situazione? Anzitutto con regole chiare, conosciute e coerenti con le effettive necessità dell'organizzazione.
Un'azienda dovrebbe sapere quali archivi sono affidati a una determinata funzione, quali informazioni richiedono particolare riservatezza e quali obblighi continuano a essere rilevanti al termine del rapporto di lavoro; accordi di riservatezza e clausole contrattuali possono svolgere una funzione importante, nei limiti previsti dalla legge; ma un accordo scritto non sostituisce la necessità di proteggere concretamente le informazioni.
E non bisogna dimenticare che, quando una persona lascia l'azienda, devono essere gestite tempestivamente anche le autorizzazioni informatiche, le credenziali, i dispositivi, gli accessi ai servizi cloud e gli eventuali account condivisi: la cessazione di un rapporto di lavoro non dovrebbe lasciare aperte porte informatiche che non hanno più alcuna ragione di esserlo.
Questo tema non riguarda soltanto i dipendenti: può coinvolgere consulenti, fornitori, collaboratori esterni e chiunque abbia ricevuto autorizzazioni per accedere ai sistemi o alle informazioni aziendali.
Ed è qui che ritorna la responsabilità organizzativa: non basta affidarsi alla correttezza della persona che se ne va, occorre avere progettato un processo che protegga le informazioni e, contemporaneamente, rispetti i diritti e la professionalità di chi conclude la collaborazione.
Ma non tutte le informazioni che escono rappresentano una sottrazione illecita
C'è una distinzione che considero necessaria, soprattutto quando affrontiamo un argomento delicato come quello della fedeltà nei confronti dell'organizzazione: una persona che comunica all'esterno informazioni aziendali non sta necessariamente commettendo un illecito, bensì possono esistere obblighi di comunicazione imposti dalla legge, richieste provenienti dalle autorità competenti o situazioni nelle quali la divulgazione di determinate informazioni è espressamente tutelata.
Pensiamo al whistleblowing, cioè alla segnalazione di violazioni di cui una persona sia venuta a conoscenza nel proprio contesto lavorativo: la disciplina italiana, in particolare il Decreto legislativo 24/2023, prevede condizioni, procedure e tutele per determinate segnalazioni. Non sarebbe corretto assimilare automaticamente la segnalazione legittima di un illecito alla sottrazione di informazioni aziendali; anche la tutela dei segreti commerciali incontra limiti ed eccezioni quando entrano in gioco interessi pubblici e diritti riconosciuti dall'ordinamento.
Il problema, dunque, non si risolve dichiarando riservato qualsiasi documento e vietando in modo indiscriminato ogni comunicazione all'esterno.
Un'organizzazione deve proteggere le proprie informazioni, ma la riservatezza non può diventare uno strumento per impedire l'esercizio di diritti riconosciuti dalla legge.
Questo non significa, naturalmente, che qualsiasi diffusione di informazioni sia giustificabile come segnalazione di un illecito, perché le tutele operano alle condizioni previste dalla normativa applicabile: anche questo fa parte di una corretta progettazione del sistema di sicurezza.
La tutela del patrimonio informativo aziendale deve essere distinta dalla tutela delle conoscenze e delle competenze professionali delle persone.
La Direttiva (UE) 2016/943, all'articolo 1, paragrafo 3, chiarisce che la disciplina dei segreti commerciali non può essere utilizzata per introdurre limitazioni ingiustificate alla mobilità dei lavoratori o impedire l'utilizzo delle esperienze e delle competenze acquisite onestamente durante il normale svolgimento del lavoro.
Un progettista, per esempio, può utilizzare le capacità sviluppate nel corso della propria carriera. Questo non gli attribuisce automaticamente il diritto di copiare o utilizzare illecitamente disegni tecnici e informazioni riservate appartenenti al precedente datore di lavoro.
Occorre inoltre distinguere la sottrazione abusiva di informazioni dalle comunicazioni che la legge consente o tutela.
Un esempio è rappresentato dal whistleblowing, disciplinato in Italia dal D.Lgs. 24/2023, che prevede condizioni, canali e misure di protezione per le segnalazioni di determinate violazioni.
La stessa Direttiva 2016/943, all'articolo 5, contempla eccezioni alla tutela dei segreti commerciali, fra cui la rivelazione di irregolarità o attività illecite effettuata per proteggere l'interesse pubblico generale, alle condizioni previste.
Questo non significa che qualsiasi divulgazione possa essere giustificata invocando il whistleblowing: devono sussistere i presupposti stabiliti dalla disciplina applicabile.
-
Direttiva (UE) 2016/943
Articolo 1, paragrafo 3, relativo alla mobilità dei lavoratori e all'utilizzo delle competenze acquisite onestamente; articolo 5 sulle eccezioni alla tutela dei segreti commerciali. -
D.Lgs. 24/2023 – Disciplina del whistleblowing
Disposizioni italiane sulla protezione delle persone che segnalano violazioni di cui sono venute a conoscenza nel proprio contesto lavorativo. -
ANAC – Linee guida sul whistleblowing
Indicazioni istituzionali sui canali di segnalazione, sulle condizioni di tutela e sulle procedure previste, da leggere con riferimento agli aggiornamenti vigenti.
La riservatezza delle informazioni aziendali è un interesse da proteggere, ma non può essere utilizzata per cancellare diritti professionali o impedire segnalazioni legittimamente tutelate dalla legge.
Quando un lavoratore cambia azienda, porta con sé la propria esperienza, le proprie capacità e le conoscenze professionali onestamente acquisite. Non acquisisce, per questo, il diritto di sottrarre documenti e informazioni riservate.
Proteggere il patrimonio informativo dell'impresa non significa pretendere di possedere anche il patrimonio professionale delle persone che vi lavorano.
E se, nonostante tutto, le informazioni escono?
Fino a questo momento abbiamo ragionato soprattutto sulle misure che un'organizzazione può adottare per prevenire la sottrazione delle informazioni.
Ma anche il sistema meglio progettato può essere violato: un dipendente potrebbe riuscire a trasferire documenti attraverso un canale non previsto; una persona potrebbe fotografare informazioni alle quali ha accesso; un collaboratore potrebbe utilizzare autorizzazioni che avrebbe già dovuto perdere; oppure l'azienda potrebbe semplicemente scoprire troppo tardi che determinati dati sono stati copiati o comunicati a soggetti esterni.
Che cosa succede a quel punto? La prima esigenza è comprendere la natura dell'incidente: quali informazioni potrebbero essere state sottratte? Chi ne era autorizzato all'utilizzo? Attraverso quali sistemi erano accessibili? Esistono elementi che permettano di ricostruire quanto è accaduto?
Ma prima ancora di cercare un responsabile occorre valutare le conseguenze.
Se sono coinvolti dati personali, l'organizzazione deve verificare se si è verificata una violazione dei dati personali, un data breach, e applicare gli obblighi previsti dal GDPR, comprese, quando ne ricorrono le condizioni, le notifiche all'autorità di controllo e le comunicazioni agli interessati. Il GDPR prevede, nei casi in cui la notifica all'autorità sia dovuta, che questa avvenga senza ingiustificato ritardo e, ove possibile, entro 72 ore dal momento in cui il titolare viene a conoscenza della violazione. La comunicazione alle persone interessate è invece legata a differenti condizioni, in particolare alla presenza di un rischio elevato per i loro diritti e libertà.
Questi termini e queste distinzioni rendono evidente un aspetto: non è possibile cominciare a progettare la gestione di un incidente soltanto nel momento in cui questo viene scoperto. Se sono coinvolti segreti commerciali, invece, entrano in gioco altri strumenti di tutela, anche giudiziaria. Se l'organizzazione rientra nell'ambito di applicazione della NIS2, potrebbero inoltre esserci specifici obblighi di gestione e segnalazione degli incidenti significativi.
Le diverse discipline non sono alternative e possono concorrere, a seconda delle circostanze.
Occorre anche ricordare che non qualsiasi documento aziendale sottratto contiene necessariamente dati personali: la sottrazione di un disegno tecnico, per esempio, non costituisce automaticamente un data breach ai sensi del GDPR.
Ma anche senza entrare in questi aspetti giuridici, rimane una questione organizzativa fondamentale: quando scopriamo che qualcosa è uscito dall'azienda, sappiamo già chi deve intervenire e che cosa deve fare?
Non mi riferisco alla necessità di predisporre una lunga procedura destinata a rimanere dimenticata in qualche archivio, mi riferisco alla capacità concreta dell'organizzazione di reagire: il responsabile ICT deve sapere chi coinvolgere; la Direzione deve essere in grado di valutare l'impatto dell'incidente; le funzioni competenti devono poter intervenire tempestivamente per proteggere ulteriori informazioni, preservare gli elementi necessari alla ricostruzione dei fatti e gestire gli eventuali obblighi di comunicazione. E tutto questo deve avvenire senza improvvisare indagini sui dipendenti, senza alterare possibili elementi di prova e senza utilizzare modalità di controllo non conformi alla legge.
È un problema che conosco bene nella gestione delle organizzazioni, anche al di fuori dell'informatica: quando si verifica un incidente, la qualità della risposta dipende in larga misura da ciò che è stato organizzato prima. Lo vediamo nella sicurezza sul lavoro, nella continuità produttiva, nella manutenzione degli impianti e nella gestione delle emergenze.
E non vedo perché la sicurezza delle informazioni dovrebbe rappresentare un'eccezione.
La sottrazione di informazioni aziendali può comportare conseguenze giuridiche differenti a seconda della natura dei dati coinvolti e della disciplina applicabile all'organizzazione.
Se sono coinvolti dati personali, occorre verificare se si è verificata una violazione dei dati personali, o personal data breach, ai sensi del GDPR.
L'articolo 33 prevede che il titolare del trattamento notifichi la violazione all'autorità di controllo senza ingiustificato ritardo e, ove possibile, entro 72 ore dal momento in cui ne viene a conoscenza, salvo che sia improbabile che la violazione presenti un rischio per i diritti e le libertà delle persone fisiche.
L'articolo 34 disciplina invece la comunicazione agli interessati quando la violazione può presentare un rischio elevato per i loro diritti e libertà, fatte salve le eccezioni previste.
Le violazioni devono inoltre essere documentate anche nei casi in cui non sussista l'obbligo di notifica all'autorità.
Se vengono sottratti segreti commerciali, possono trovare applicazione le forme di tutela previste dal Codice della proprietà industriale, comprese quelle dirette a contrastarne l'acquisizione, l'utilizzazione o la divulgazione illeciti.
Se l'organizzazione è soggetta alla NIS2, occorre verificare anche gli eventuali obblighi di segnalazione degli incidenti significativi previsti dalla disciplina applicabile.
Le diverse normative possono concorrere, ma non sono intercambiabili: la perdita di un disegno tecnico riservato, per esempio, non costituisce automaticamente un data breach ai sensi del GDPR se non comporta una violazione di dati personali.
-
Regolamento (UE) 2016/679 – GDPR, articoli 33 e 34
Notifica delle violazioni dei dati personali all'autorità di controllo e comunicazione agli interessati, secondo le differenti condizioni previste. -
Garante Privacy – Violazioni di dati personali
Indicazioni istituzionali sulla gestione delle violazioni, sulla valutazione del rischio e sugli obblighi di notifica e comunicazione. -
D.Lgs. 138/2024 – Normativa NIS2
In particolare articolo 25, relativo agli obblighi di notifica degli incidenti significativi per i soggetti interessati.
La gestione dell'incidente deve cominciare dall'identificazione delle informazioni coinvolte e dei rischi prodotti, non dall'applicazione automatica di un unico adempimento.
Gli obblighi dipendono dalla natura delle informazioni, dall'impatto dell'incidente e dal quadro normativo applicabile all'organizzazione.
Questo richiede responsabilità definite, capacità di riconoscere tempestivamente gli eventi, procedure per contenerne le conseguenze e competenze adeguate per gestire gli eventuali obblighi di comunicazione.
La qualità della risposta a un incidente dipende in larga misura da ciò che l'organizzazione ha progettato prima che l'incidente si verificasse.
Il patrimonio informativo è una responsabilità della Direzione
Vorrei tornare, a questo punto, alla domanda con la quale abbiamo iniziato: come può un'organizzazione proteggersi quando una persona alla quale ha affidato informazioni riservate decide deliberatamente di sottrarle?
Abbiamo visto che esistono strumenti tecnologici capaci di limitare gli accessi, controllare determinati trasferimenti, proteggere documenti e riconoscere operazioni anomale; abbiamo visto che la normativa riconosce la necessità di tutelare il patrimonio aziendale, ma stabilisce anche limiti e garanzie per i controlli sui lavoratori; e abbiamo visto che nessuna tecnologia può eliminare completamente il rischio rappresentato da una persona intenzionata a utilizzare impropriamente le informazioni delle quali è venuta a conoscenza.
A questo punto potremmo concludere che la sicurezza non sarà mai perfetta; sarebbe una conclusione corretta, ma poco utile, preferisco arrivare a una considerazione diversa:
se non possiamo eliminare completamente il rischio, possiamo comunque decidere quanto vogliamo esporre l'organizzazione alle conseguenze di quel rischio.
E questa, sì, è una responsabilità manageriale.
Significa conoscere il patrimonio informativo dell'impresa, comprenderne il valore, identificare le informazioni critiche e stabilire chi deve potervi accedere; significa evitare che le autorizzazioni si accumulino nel tempo senza alcuna verifica, che gli archivi siano indiscriminatamente accessibili o che le informazioni riservate possano essere trasferite attraverso qualsiasi canale senza una valutazione del rischio; significa scegliere strumenti di protezione proporzionati e conformi alla legge. Ma significa anche creare un'organizzazione nella quale le persone comprendano perché determinate informazioni devono essere protette.
Non tutte le misure di sicurezza devono essere percepite come ostacoli imposti dall'alto: se un progettista sa che alcuni documenti rappresentano anni di ricerca e sviluppo, comprenderà più facilmente perché non possono essere condivisi liberamente; se un commerciale conosce il valore strategico delle condizioni applicate ai clienti, potrà comprendere perché l'accesso a quelle informazioni debba essere limitato; se un responsabile sa che determinate autorizzazioni devono essere periodicamente verificate, non dovrebbe interpretare quella verifica come un giudizio sulla propria affidabilità.
Le regole di sicurezza funzionano meglio quando sono parte del normale funzionamento dell'organizzazione, non quando vengono introdotte come reazione a un episodio di sfiducia.
Ed è qui che vedo il ruolo della Direzione: non possiamo chiedere al reparto informatico di decidere autonomamente quali informazioni costituiscano il patrimonio strategico dell'impresa; non possiamo chiedere alle risorse umane di stabilire da sole quali controlli tecnologici siano appropriati; non possiamo nemmeno affidarci esclusivamente a un consulente legale, per quanto competente, per progettare un sistema che deve funzionare ogni giorno all'interno dei processi aziendali.
Le diverse competenze devono concorrere a un progetto comune, ma la responsabilità di promuoverlo e sostenerlo appartiene alla Direzione.
La fiducia non si sostituisce con una procedura
C'è un aspetto sul quale vorrei insistere, perché considero importante evitare un equivoco: la vicenda dalla quale siamo partiti potrebbe suggerire che la soluzione consista nel diffidare delle persone, ma questa sarebbe, a mio avviso, una conclusione profondamente sbagliata.
Un'organizzazione fondata sul sospetto permanente rischia di compromettere proprio quelle condizioni di collaborazione, responsabilità e iniziativa delle quali ha bisogno per funzionare.
Le persone devono poter lavorare, prendere decisioni, condividere informazioni e assumersi responsabilità; un manager deve sapersi fidare dei propri collaboratori, e deve anche costruire le condizioni perché quella fiducia possa svilupparsi e consolidarsi.
Ma fidarsi delle persone non significa rinunciare a governare i rischi.
Quando affidiamo un'automobile aziendale a un collaboratore, ci aspettiamo che la utilizzi correttamente: questo non ci impedisce di assicurarla, di prevedere regole di utilizzo e di programmarne la manutenzione; quando affidiamo a un responsabile la gestione di un magazzino, ci aspettiamo correttezza e professionalità: questo non ci impedisce di effettuare inventari, verificare le giacenze e controllare le movimentazioni; quando affidiamo a una persona la gestione di risorse finanziarie, non rinunciamo per questo alle autorizzazioni, alla separazione delle responsabilità e alle verifiche contabili.
Perché, allora, dovremmo comportarci diversamente quando le affidiamo il patrimonio informativo dell'organizzazione?
Perché, sostanzialmente, una misura di controllo correttamente progettata non deve essere interpretata come una dichiarazione di sfiducia nei confronti di una persona.
È parte del sistema attraverso il quale l'organizzazione tutela i propri interessi e rende sostenibile l'attribuzione delle responsabilità. Naturalmente questo non significa che ogni controllo sia legittimo o opportuno. Le misure devono avere finalità chiare, essere proporzionate, rispettare i diritti delle persone e non trasformarsi in strumenti di sorveglianza indiscriminata.
Ma rinunciare a qualunque protezione per dimostrare fiducia sarebbe altrettanto irragionevole.
Torno alla battuta dei vicini di casa “mi fido di loro, ma quando esco chiudo la porta a chiave”: la serratura non sostituisce la fiducia, semplicemente svolge una funzione differente.
Torniamo, in chiusura, al caso Biot
Abbiamo iniziato questo ragionamento con la vicenda di un ufficiale di Marina condannato per spionaggio. Una vicenda che appartiene a un contesto straordinariamente delicato e che, per la sua natura, non può essere utilizzata per descrivere il comportamento ordinario delle persone che lavorano nelle nostre imprese.
Ma il meccanismo che abbiamo osservato ci ha permesso di porci una domanda molto concreta:
che cosa accade quando una persona alla quale abbiamo legittimamente affidato informazioni riservate decide di utilizzarle contro gli interessi dell'organizzazione?
Non possiamo sapere in anticipo chi potrebbe comportarsi in questo modo, possiamo però decidere come progettare la protezione delle informazioni, quali autorizzazioni concedere, quali operazioni limitare, quali eventi rilevare e come intervenire quando qualcosa non funziona; possiamo anche decidere di farlo rispettando i diritti dei collaboratori, senza trasformare la cybersecurity in un pretesto per controllare indiscriminatamente le persone.
Ed è proprio questo, a mio avviso, l'aspetto più importante:
non possiamo costruire un'organizzazione nella quale la sicurezza dipenda dall'infallibilità delle persone, ma non possiamo nemmeno costruirne una nella quale dipenda esclusivamente dalla loro fedeltà.
Dobbiamo invece costruire sistemi nei quali le persone possano lavorare con fiducia, autonomia e responsabilità, all'interno di regole capaci di proteggere ciò che ha valore.
Perché il patrimonio informativo di un'impresa non è costituito soltanto dai documenti conservati sui suoi server: è fatto di conoscenze, progetti, relazioni, esperienze, soluzioni tecniche e decisioni accumulate nel tempo; è una parte essenziale della sua capacità di competere, innovare e continuare a esistere.
E come ogni patrimonio importante, merita di essere conosciuto, gestito e protetto.
La fiducia nelle persone è indispensabile, ma la responsabilità di proteggere il patrimonio informativo rimane dell'organizzazione.
Questo articolo conclude una breve serie di approfondimenti iniziata con i temi della salute e sicurezza nello smart working, proseguita con la cybersecurity nel lavoro da remoto e ampliata, in quest’ultimo contributo, alla protezione delle informazioni aziendali dalla sottrazione intenzionale, un rischio che riguarda ogni organizzazione, indipendentemente dalle modalità di lavoro.